Traquer les failles de sécurité à l’interface logiciel-matériel : découverte de l’équipe SUSHI sur le campus de Rennes
Le 13 mai dernier, le campus de Rennes a accueilli les équipes de Cash Investigation pour un reportage consacré aux cyberattaques et à la protection des systèmes d’information. Parmi les experts interrogés, Guillaume Hiet, professeur à CentraleSupélec, responsable de l’équipe de recherche SUSHI (SecUrity at the Software/Hardware Interface) et du cursus ingénieur de spécialité « Cybersécurité », a été invité à apporter son expertise sur les éléments d’une intrusion informatique présentés par les journalistes. Cette actualité est l’occasion de découvrir les recherches menées sur le campus de Rennes et les formations qui contribuent à préparer les ingénieurs aux enjeux de cybersécurité.


À l’interface entre logiciel et matériel
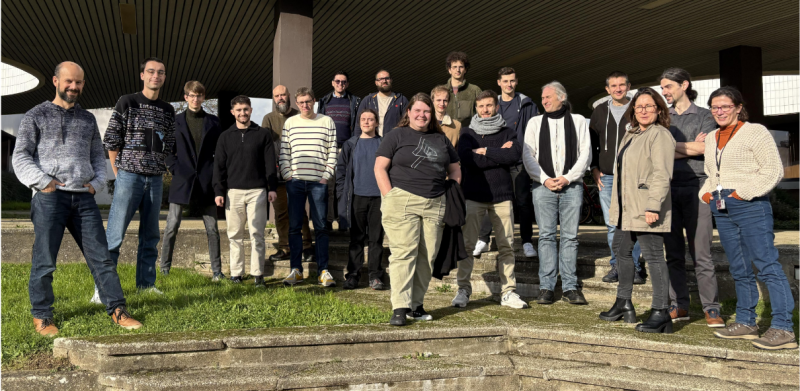
Rattachée au département Architecture de l’IRISA, l’équipe SUSHI réunit des chercheurs de CentraleSupélec, de l’Inria et de l’ENS Rennes autour d’un domaine particulier de la cybersécurité : l’interface entre le logiciel et le matériel informatique.
D’un côté, la sécurité logicielle s’intéresse notamment aux applications et aux systèmes qui les font fonctionner. De l’autre, la sécurité matérielle porte sur les composants physiques des systèmes informatiques. Entre les deux se trouve une interface essentielle : celle qui permet aux logiciels d'utiliser les ressources matérielles sur lesquelles ils s'exécutent.
« Cette interface constitue à la fois une source potentielle de vulnérabilités et un levier pour renforcer la sécurité des systèmes », explique Guillaume Hiet.
Ces interactions entre logiciel et matériel constituent un enjeu majeur pour la sécurité des plateformes informatiques. Certaines attaques peuvent exploiter les interactions entre le matériel et les logiciels, tandis que ces interactions peuvent également être mises à profit pour renforcer la sécurité. SUSHI étudie ainsi comment combiner les propriétés du matériel et du logiciel pour mieux protéger les systèmes, mais aussi comment évaluer et démontrer leur niveau de sécurité.
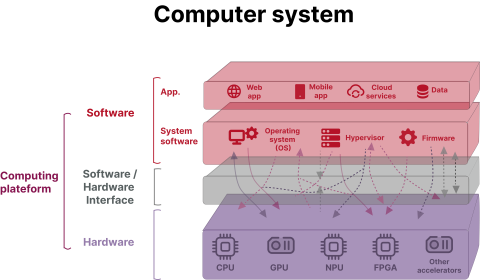
Cette interface prend une importance croissante à mesure que les systèmes informatiques évoluent. Pour répondre à des besoins toujours plus importants en matière de performances et de nouveaux services, tout en limitant leur consommation énergétique, les architectures associent désormais de nombreuses unités de calcul aux fonctions différentes : processeurs, processeurs graphiques, accélérateurs dédiés à l’intelligence artificielle, FPGA, etc. Ces composants, associés à des couches logicielles comme les systèmes d’exploitation, les hyperviseurs ou les firmwares, donnent lieu à des interactions de plus en plus complexes.
Cette complexité peut faire émerger de nouvelles vulnérabilités, mais elle permet également d’intégrer directement dans le matériel de nouvelles fonctions de sécurité. C’est notamment l’un des enjeux de collaborations menées par l’équipe avec des partenaires industriels, comme HP Labs : concevoir des mécanismes matériels capables d’apporter des fonctions de sécurité supplémentaires, indépendamment des logiciels exécutés sur la machine.
3 axes de recherche pour mieux comprendre et renforcer la sécurité des systèmes
Les travaux de SUSHI s’articulent autour de trois grands axes.
Identifier et atténuer les vulnérabilités : L’équipe travaille notamment sur l’analyse de logiciels sous forme binaire, sans disposer de leur code source. Dans le cadre d’une collaboration avec Thales, une thèse CIFRE explore ainsi des méthodes permettant d’assister et d’automatiser certaines étapes de l’évaluation de sécurité, notamment grâce à l’intelligence artificielle. SUSHI étudie également les vulnérabilités liées à la microarchitecture, c’est-à-dire à la manière dont le matériel est conçu et implémenté. Certaines propriétés de cette microarchitecture peuvent en effet être exploitées par un attaquant, notamment à travers des attaques par canaux auxiliaires (side-channels).
Détecter les intrusions et permettre aux systèmes de réagir : SUSHI étudie comment le matériel et les mécanismes de virtualisation peuvent contribuer à détecter les intrusions et à renforcer la résilience des systèmes. L’objectif : permettre à une machine compromise de réagir automatiquement et de retrouver un état suffisamment sûr pour continuer à être utilisée, éventuellement en mode dégradé.
Garantir la sécurité grâce aux méthodes formelles : Enfin, l’équipe développe des approches fondées sur les méthodes formelles, qui permettent, à l’aide de modèles et de démonstrations mathématiques, de vérifier qu’un mécanisme de sécurité fonctionne bien comme prévu. Ces travaux portent notamment sur des mécanismes combinant matériel et logiciel. Des recherches ont été menées sur cet axe avec l’ANSSI et se poursuivent aujourd’hui avec le CEA.
Former les ingénieurs à la cybersécurité : un enjeu pour tous
Si SUSHI contribue à la recherche sur des problématiques de cybersécurité particulièrement techniques, Guillaume Hiet insiste également sur un autre enjeu : faire de la cybersécurité une compétence partagée par l’ensemble des ingénieurs.
À Rennes, CentraleSupélec propose depuis plusieurs années des enseignements spécialisés dans ce domaine, avec notamment une majeure cybersécurité dans le cursus ingénieur généraliste. L’offre comprend également le Mastère Spécialisé® Cybersécurité, proposé via Exed CentraleSupélec et porté à Rennes par Valérie Viet Triem Tong, responsable de l’équipe de recherche PIRAT. Depuis 2025, un cursus d’ingénieur de spécialité en cybersécurité, dont Guillaume Hiet est responsable, complète cette offre.
Pour ce dernier, cette sensibilisation ne peut toutefois pas concerner les seuls futurs spécialistes. Les ingénieurs sont nombreux à être amenés, au cours de leur carrière, à concevoir, développer ou déployer des systèmes numériques et doivent donc pouvoir intégrer les enjeux de sécurité à leurs projets dès leur conception.
« La cybersécurité ne peut toutefois pas être l’affaire des seuls spécialistes. On ne peut plus déployer des systèmes en se disant qu’on traitera les aspects liés à la cybersécurité lorsqu’on sera confronté à un problème », explique Guillaume Hiet.
Cette approche prend également une dimension particulière dans un contexte où la maîtrise des technologies numériques constitue un enjeu de souveraineté pour la France et l’Europe. Du matériel aux systèmes d’exploitation, développer les connaissances, les compétences et les technologies nécessaires à la sécurité des systèmes participe à renforcer cette capacité de maîtrise.
« Au-delà de la formation de spécialistes, il s’agit donc de donner à chaque ingénieur les connaissances nécessaires pour identifier les enjeux de sécurité liés à ses futurs projets et responsabilités », souligne Guillaume Hiet.
La formation à la cybersécurité repose ainsi sur un double enjeu : donner à tous les ingénieurs les clés pour prendre en compte la sécurité dans leurs projets, tout en développant une expertise approfondie chez les futurs spécialistes du domaine.
Une équipe au cœur de la communauté scientifique en cybersécurité
SUSHI contribue également à l’animation de la communauté internationale en cybersécurité.
Du 14 au 18 septembre, l’équipe SUSHI était présente à la conférence internationale ESORICS 2026 à Rome, où Thomas Rokicki vient de recevoir un Best Paper Award pour ses travaux sur l’évaluation de la menace d’attaques microarchitecturales sur le cloud (Guillaume Didier, Augustin Lucas, Jasper Quirk, Thomas Rokicki. clflush-based Attacks on Modern Cloud Servers. ESORICS 2026-31st European Symposium on Research in Computer Security, Sep 2026, Rome, Italy. ⟨hal-05668056⟩). Ce dernier a organisé par ailleurs le workshop HS3, co-localisé avec la conférence.
Du 28 au 30 octobre, l’équipe sera également mobilisée à Rennes pour ISC 2026, conférence internationale dont elle assure cette année l’organisation. L’événement réunira chercheurs et acteurs de la cybersécurité autour des problématiques liées à la sécurité des systèmes informatiques.
De la recherche fondamentale à la formation, en passant par les collaborations industrielles et les échanges scientifiques internationaux, SUSHI contribue à développer les connaissances, les compétences et les technologies nécessaires à la sécurité des systèmes numériques.
Dans un contexte géopolitique où la maîtrise des technologies numériques constitue un enjeu croissant de souveraineté, ces travaux prennent une dimension particulière. Ils font écho à l’un des axes du plan stratégique 2023-2032 de CentraleSupélec : renforcer les souverainetés industrielle, numérique, technologique et européenne, notamment par la recherche et la formation.
Pour aller plus loin : voir l'intervention de Guillaume Hiet, à 1h08, dans le Replay Cash Investigation "Cyber-arnaques : Etat et entreprises nous protègent-ils vraiment ?"